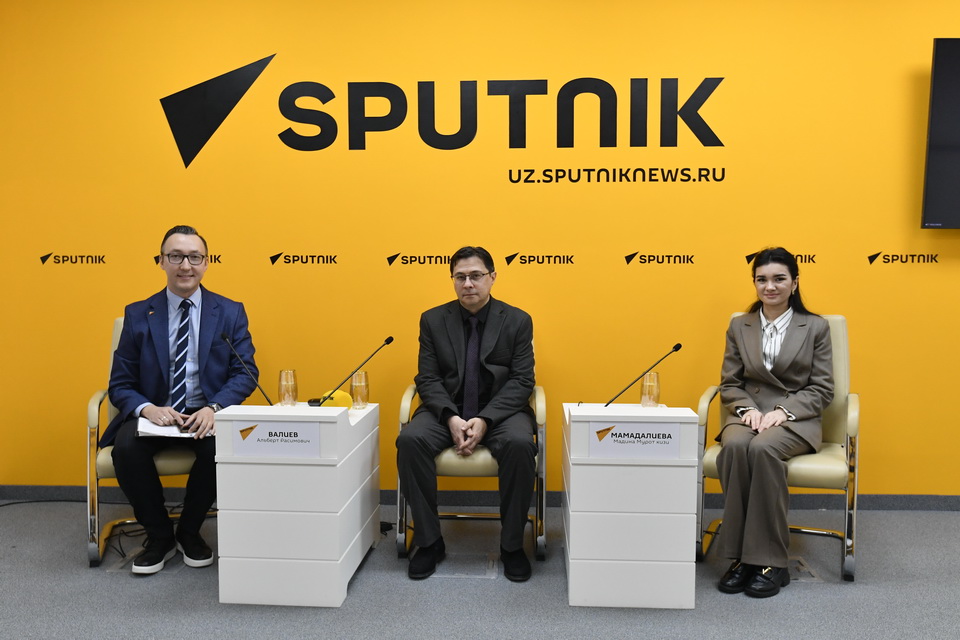
В мультимедийном пресс-центре Sputnik Узбекистан состоялся видеомост Ташкент – Москва на тему: «Стратегия кибербезопасности Узбекистана: новые механизмы защиты».
В нем приняли участие начальник отдела межведомственного взаимодействия ГУП «Центра кибербезопасности» Альберт Валиев, сотрудница Управления по борьбе с преступлениями в сфере информационных технологий ГУВД города Ташкента Мадина Мамадалиева, а также российский эксперт по информационной безопасности Алексей Лукацкий.
10 марта 2026 года Президент Узбекистана утвердил Стратегию кибербезопасности на 2026−2030 годы. Документ принят в рамках реализации главной стратегии – Узбекистан–2030 и направлен на повышение киберустойчивости и снижение киберпреступности в стране.
Эксперты обсудили ключевые положения Стратегии, меры по усилению защиты государственных информационных систем и критической инфраструктуры, а также создание специализированных подразделений в госорганах. Отдельное внимание уделили профилактике киберпреступности, развитию межведомственного взаимодействия и международного сотрудничества.
По словам Алексея Лукацкого, в принятой Стратегии уже отражены ключевые мировые подходы, такие как создание профильных подразделений по кибербезопасности, внедрение систем постоянного мониторинга, развитие центров реагирования на инциденты, особенно в критической инфраструктуре.
– В других странах подобные концепции кибербезопасности национального уровня были приняты достаточно давно. Но то, какие они совершили ошибки, позволило учесть это и включить все правильные мероприятия в Стратегию, принятую 10 марта в Узбекистане. Например, в Стратегии Узбекистана есть платформа bug bounty, которой нет в России. С этой инициативой Узбекистан находится впереди многих стран СНГ. Поэтому сейчас просто нужно реализовывать все то, что прописано в документе, – отметил Алексей Лукацкий.
Стратегия направлена на реализацию принятого в 2022 году Закона о кибербезопасности. Исходя из этого были определены приоритеты на ближайшие пять лет.
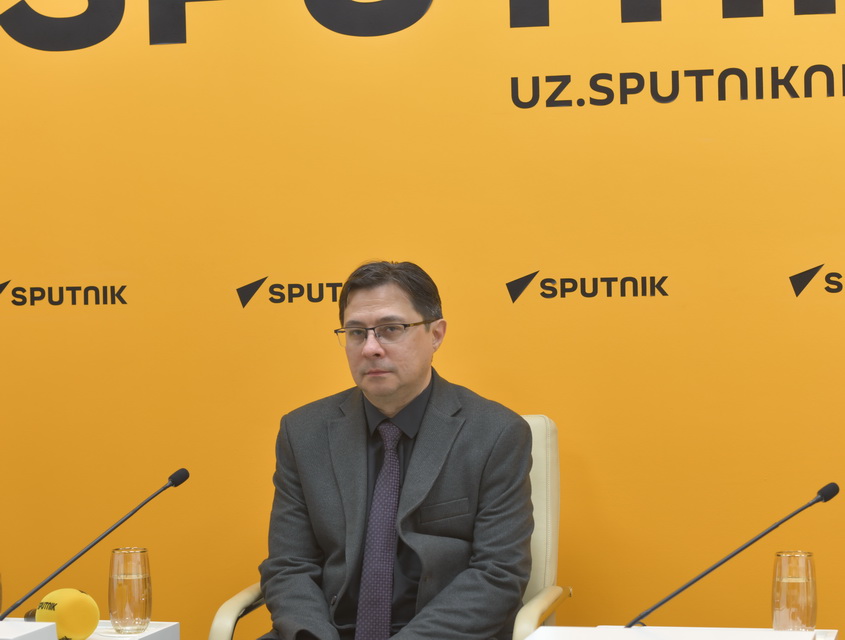
– Цели определены, направления отмечены. Это: киберустойчивость государственного сектора, цифровых и критических информационных инфраструктур; активизация действий по киберпреступности; непосредственное развитие технологий в области кибербезопасности, внедрение передовых технологий, включая искусственный интеллект, инновационные исследования в этой области; развитие и поддержка собственного производства средств защиты. И последнее направление – международное сотрудничество. Киберугрозы носят трансграничный характер, поэтому важны обмен информацией, обмен опытом, совместные расследования и взаимодействие в рамках международных организаций и двусторонних соглашений, – отметил Альберт Валиев
О том, какие меры уже принимаются на практике, рассказала Мадина Мамадалиева:
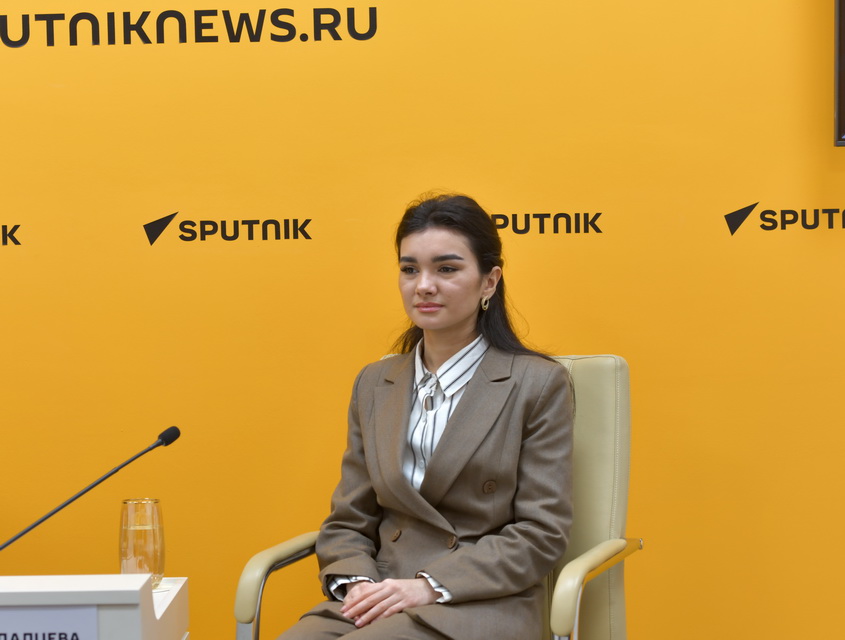
– В настоящее время мы активно ведем профилактическую работу с населением, особенно с пожилыми людьми и молодежью. Многие киберпреступления совершаются через мессенджеры и социальные сети, поэтому важно повышать осведомленность граждан. Мы предупреждаем о рисках передачи личных данных, банковской информации и объясняем, как распознавать мошеннические схемы. Благодаря этим мерам уровень некоторых видов киберпреступлений удалось снизить, однако появляются новые угрозы и работа продолжается.
Отдельно участники видеомоста остановились на теме телефонного мошенничества. Было отмечено, что для решения этой проблемы важно выстраивать взаимодействие между правоохранительными органами, банками, телеком-операторами и государственными структурами. Параллельно необходимо повышать цифровую грамотность населения, создавать платформы для оперативного информирования граждан, консультирования и подачи заявлений.
Эксперты также подчеркнули, что в 2026 году одной из ключевых угроз могут стать дипфейки и атаки с использованием искусственного интеллекта, особенно в социальных сетях и цифровой среде.
По мнению спикеров, по мере расширения применения биометрии в различных сферах злоумышленники будут все активнее пытаться обходить такие системы, в том числе с помощью дипфейков. В частности, ИИ сейчас активно помогает подстраиваться под гендерную, возрастную, религиозную, культурологическую и национальную специфику.
– Если раньше злоумышленники искусственный интеллект использовали на уровне классических чат-ботов – то есть это ChatGPT, DeepSeek и так далее, которые помогали подготавливать фишинговые сообщения, – то сейчас начали писать полноценных ИИ-агентов, которые могут автоматизировать почти всю цепочку проведения атаки. То есть человек только выбирает жертву, а дальше искусственный интеллект целиком автоматизирует всю цепочку, – пояснил Алексей Лукацкий.
В ходе видеомоста было также подчеркнуто, что создать полностью независимую национальную систему кибербезопасности – крайне сложная задача. Даже крупнейшие страны мира не могут полностью обеспечить цифровой суверенитет из-за глобальной взаимосвязанности технологий и цепочек поставок. Поэтому важно разделять подходы: для критической инфраструктуры – развивать собственные решения и долгосрочные стратегии, а в гражданском секторе – сохранять гибкость и использовать международные технологии.